


Müşterinize giden sipariş onayı spam klasöründe bekliyor. Müşteri "mail gelmedi" diye yazıyor, siz ise mailin gönderildiğini görüyorsunuz. Sebep çoğu zaman içerikte değil, alan adınızın DNS'inde eksik kalan üç kayıtta. Alıcı sunucu "bu mail gerçekten ornek.com'dan mı geldi?" sorusuna cevap bulamıyor. SPF, DKIM ve DMARC bu cevabı veriyor. Aşağıda üç kaydın ne yaptığını, sırayla nasıl ekleyeceğinizi ve doğru çalıştığını nasıl göreceğinizi anlatıyoruz.
E-postalarınız Neden Spama Düşüyor?
Gönderim kaydında mail "teslim edildi" görünür, ama alıcı onu spam klasöründe bulur. Spam filtresi mesajı okumadan önce iki soru sorar: "Bu mail kimden geliyor?" ve "Bu adrese gerçekten o sunucu mu gönderdi?" Kimlik kanıtı yoksa filtre maili şüpheli sayar.
Alıcı sunucu mailin kimliğine nasıl bakar
DNS, internetin telefon rehberidir. Alan adını, o alan adına ait sunucu bilgilerine çevirir. Mail geldiğinde alıcı sunucu, gönderen alan adının DNS kayıtlarını sorgular.
Kayıtlar "bu alan adı adına şu sunucular mail atabilir" diyorsa mail güvenilir sayılır. Kayıt yoksa alıcının elinde kanıt kalmaz.
Sorunun ikinci yüzü spoofing (adres taklidi). Bir saldırgan "Gönderen" satırına fatura@ornek.com yazıp maili kendi sunucusundan gönderebilir. Mail protokolü (SMTP) bunu tek başına engellemez.
Oltalama (phishing) saldırıları bu açığa dayanır. Filtreler de bu yüzden kimliği kanıtlanmamış maillere temkinli yaklaşır. TXT kayıtlarının mantığını DNS kayıtları rehberi yazımızda ayrıca anlattık.
Gmail ve Yahoo'nun toplu gönderici kuralları
Google ve Yahoo, Şubat 2024'ten itibaren kendi adreslerine günde 5.000'den fazla mail gönderenlerden SPF, DKIM ve DMARC kaydı istiyor. Kayıtları olmayan toplu göndericilerin mailleri reddedilebilir veya spama düşebilir.
Günde 50 mail gönderen küçük bir mağazaysanız bu eşiğin altındasınız. Yine de etkilenirsiniz, çünkü filtreler genel olarak kimliği doğrulanmış maili tercih eder. Kuralı beklemeden kayıtları eklemek en güvenli yoldur.
Kayıtlar tek faktör değil. İçerik, gönderen IP adresinin itibarı ve liste kalitesi de skoru etkiler. Ama kimlik doğrulama, düzeltmesi en kolay ve en hızlı sonuç veren basamaktır.
SPF, DKIM ve DMARC Birlikte Nasıl Çalışır?
Üç kayıt, üç ayrı soruyu cevaplar. Basit bir benzetme yapalım. SPF, "bu postacı bizim kuryelerden mi?" listesidir. DKIM, zarfın üzerindeki mühürdür. DMARC ise "mühür ya da liste tutmazsa zarfı ne yapalım?" talimatıdır. Biri eksikse zincir kopar.
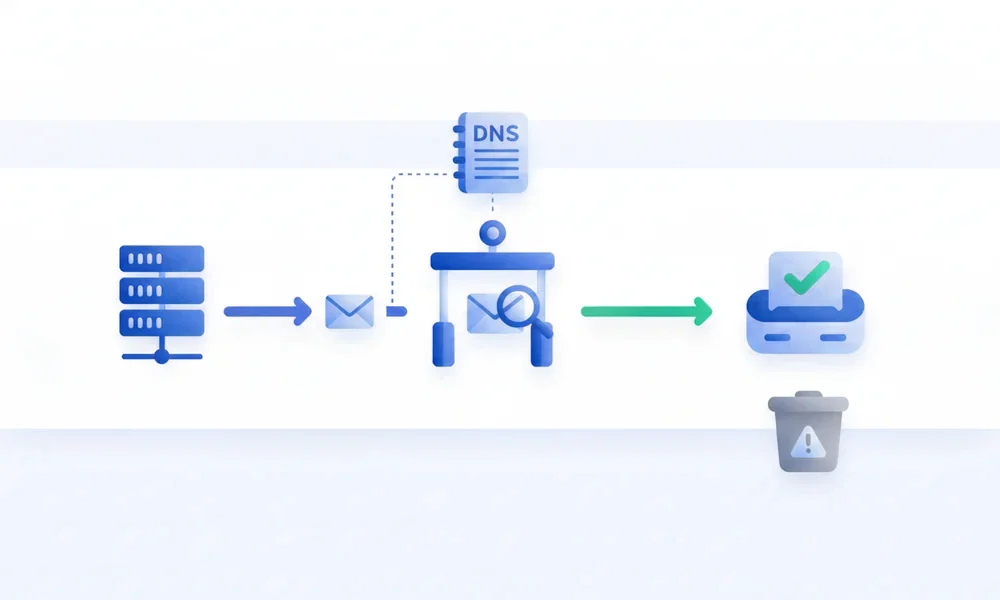
Üç kaydın görev paylaşımı
Aşağıdaki tablo üç kaydı yan yana koyuyor. Üçü de DNS'te TXT kaydı olarak yaşar, ama farklı adreslerde durur.
| Kayıt | Ne doğrular | DNS'te nerede yaşar | Eksikse ne olur | Standart |
|---|---|---|---|---|
| SPF (gönderen sunucu izin listesi) | Maili gönderen sunucu yetkili mi | ornek.com TXT |
Sunucu yetkisiz sayılır, mail spama düşebilir | RFC 7208 |
| DKIM (dijital imza) | Mesaj yolda değişmedi, imza sizden | selector1._domainkey.ornek.com TXT |
İmza doğrulanamaz, güven puanı düşer | RFC 6376 |
| DMARC (alıcıya talimat veren politika) | SPF ve DKIM sonucu, adres uyumu | _dmarc.ornek.com TXT |
Alıcı kendi kararını verir, rapor gelmez | RFC 7489 |
Bu kayıtların hepsi alan adınıza bağlıdır. Alan adınız yoksa DNS'e kayıt ekleyemezsiniz. Alan adı (domain) kayıt ve fiyatları sayfasında seçenekleri görebilirsiniz.
DMARC neden "hizalama" ister
SPF ve DKIM kendi içlerinde bir alan adını kontrol eder. SPF, mailin zarf üzerindeki dönüş adresinin (Return-Path) alan adına bakar. DKIM ise imzanın içinde yazan alan adına bakar.
Alıcının ekranda gördüğü "Gönderen" adresiyle bu alan adları uyuşmalıdır. Buna hizalama (alignment) denir.
DMARC'ın geçmesi için SPF veya DKIM'den birinin geçmesi ve hizalı olması yeterlidir. Örnek: mail ornek.com adına gidiyor, ama imza postaservisi.example alan adıyla atılmış. DKIM geçer ama hizalı olmaz. DMARC bu imzayı saymaz.
SPF ve DKIM Kaydı Nasıl Eklenir? (Adım Adım)
İki kayıt da DNS'e TXT kaydı olarak girilir. Her kayıtta üç alan doldurursunuz: kayıt türü (TXT), ad (host) ve değer. Panelinizdeki DNS yönetim bölümünde bu alanları bulursunuz. Asıl hata kayıt yazımında değil, aşağıda anlatacağımız tuzaklardadır.
SPF kaydı: sözdizimi ve ekleme
SPF kaydı tek satırlık bir izin listesidir. ornek.com için örnek kayıt şöyle görünür:
v=spf1 include:<saglayicinizin-verdigi-deger> ~all
Parçaları sırayla okuyalım:
v=spf1: Bunun bir SPF kaydı olduğunu söyler. Her kayıt bununla başlar.include:: Başka bir servisin gönderim sunucularına izin verir. Değeri mail sağlayıcınız verir, uydurmayın.ip4:: Tek bir IP adresine izin verir. Örnek:ip4:203.0.113.10.~all: Listede olmayan her şey için "yumuşak hata" der.
Kaydı eklemek için şu adımları izleyin:
- DNS yönetim bölümünü açın.
- Yeni kayıt ekleyin ve türü TXT seçin.
- Ad (host) alanına
@yazın. Bazı paneller bu alanı boş bırakmanızı ister. - Değer alanına SPF satırını yapıştırın.
- Kaydı kaydedin.
SPF'te sık yapılan üç hata
Çoğu sorun şu üç noktada çıkar:
- Birden fazla SPF kaydı. Alan adı başına yalnızca tek SPF kaydı olabilir. İki kayıt varsa ikisi de geçersiz sayılır. Birden fazla servis kullanıyorsanız
includedeğerlerini tek satırda birleştirin. - 10 DNS sorgu limiti. SPF doğrulaması en fazla 10 DNS sorgusuna izin verir.
includezinciri uzadıkça bu sınıra yaklaşırsınız. Aşarsanız kayıt hata verir. ~allile-allkarışıklığı.~allyumuşak hata demektir: şüpheli say ama reddetme.-allkesin ret demektir: listede yoksa reddet. Başlangıçta~allkullanın.
DKIM kaydı: anahtarı alma ve DNS'e ekleme
DKIM iki anahtarla çalışır. Özel anahtar sunucuda durur ve her mesajı imzalar. Açık anahtar DNS'te durur ve alıcı imzayı onunla doğrular. Seçici (selector) ise aynı alan adı için birden fazla anahtar tutmanızı sağlayan etikettir.
Anahtar çiftini e-posta sağlayıcınız veya panel üretir. Size yalnızca açık anahtar ve seçici adı verilir. DNS kaydı şu isimde olur: selector1._domainkey.ornek.com. Değer şuna benzer (kısaltılmış):
v=DKIM1; k=rsa; p=MIGf...
v=DKIM1 kaydın türünü, k=rsa şifreleme yöntemini, p= ise açık anahtarı gösterir. Ekleme adımları:
- E-posta sağlayıcınızdan veya panelden DKIM açık anahtarını ve seçici adını alın.
- DNS yönetiminde yeni bir TXT kaydı açın.
- Ad alanına
selector1._domainkeyyazın. Bazı panellerornek.comkısmını otomatik ekler, tekrar yazmayın. - Değer alanına sağlayıcının verdiği satırı eksiksiz yapıştırın.
Açık anahtar uzun olduğundan bazı DNS panelleri değeri 255 karakterlik parçalara böler. Panel bunu genellikle kendisi yapar. Siz anahtarı tek parça yapıştırın, kayıt kabul edilmezse sağlayıcınızın yönergesine bakın.
Panel kullanımında takılırsanız cPanel kullanım rehberi e-posta hesabı ve DNS adımlarında yol gösterir. Alan adınız henüz yoksa domain sorgulama sayfasından başlayın. Hosting ve e-posta hesabı için Paketleri karşılaştırın.
DMARC Kaydı: p=none'dan reject'e Kademeli Geçiş
DMARC, SPF ve DKIM sonuçlarını bir politikaya bağlayan katmandır. Alıcıya "kontrol başarısız olursa ne yapacağını" söyler. Kayıt, _dmarc alt alan adında yaşar. İlk günden reject seçerseniz meşru mailleriniz de kaybolabilir. Önce izleyin, sonra sıkılaştırın.
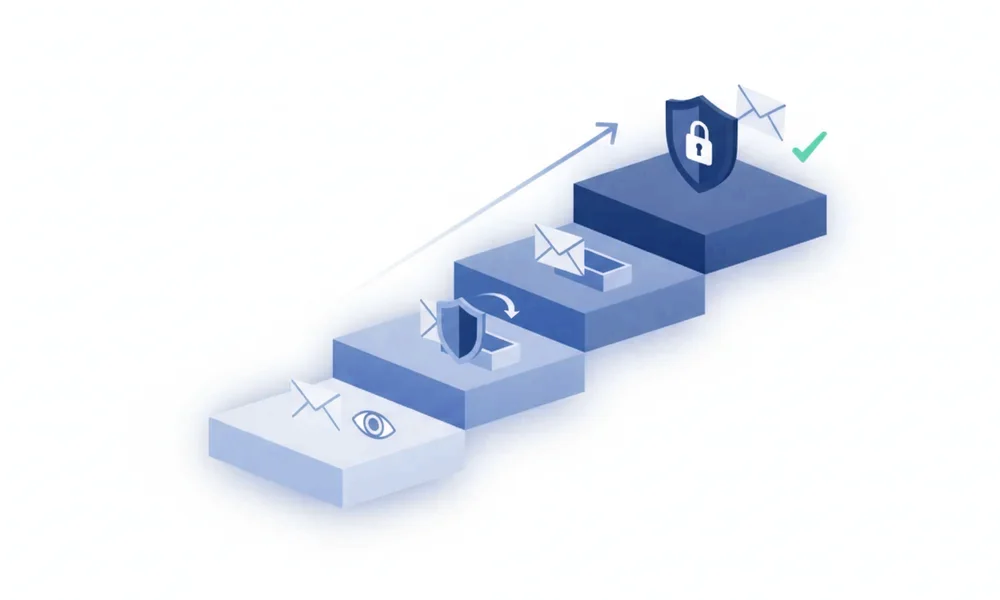
İlk DMARC kaydı (p=none)
İlk kaydınız sadece raporlama yapsın. Host alanına _dmarc yazın (tam adı _dmarc.ornek.com). Değer şöyle olsun:
v=DMARC1; p=none; rua=mailto:dmarc@ornek.com
Parçalar:
v=DMARC1: Kaydın türü.p=none: "Sadece raporla, mail akışını bozma."rua=: Günlük özet raporların gideceği adres.
rua adresi gerçekten var olan bir posta kutusu olmalı. Raporlar XML dosyası olarak gelir ve ham hali okunmaz. Ücretsiz bir DMARC rapor çözümleyiciyle bunları okunur tabloya çevirebilirsiniz.
Dürüst olalım: p=none tek başına koruma sağlamaz. Sahte mailleri engellemez. Ama hangi sunucuların sizin adınıza mail attığını gösterir. Bu bilgi sonraki adımın temelidir.
Raporları okuyup politikayı sıkılaştırma
rua raporları, alan adınız adına gelen tüm mailleri ve SPF/DKIM sonuçlarını listeler. Bu listede tanımadığınız kaynaklar sahte olabilir. Tanıdığınız ama başarısız olanlar ise meşru gönderici demektir. Onları SPF'e veya DKIM'e ekleyin.
Meşru kaynaklar temizlenene kadar bekleyin, sonra politikayı yükseltin:
| Politika | Ne yapar | Ne zaman geç |
|---|---|---|
p=none |
Sadece raporlar, akışı değiştirmez | İlk kurulumda başlayın |
p=quarantine |
Başarısız maili spama yollar | Raporlarda meşru kaynaklar hatasız geçiyorsa |
p=reject |
Başarısız maili reddeder | Quarantine döneminde meşru mail kaybı görmediyseniz |
Kesin bir gün sayısı yok. Her alan adının mail trafiği farklıdır. Raporlar temizlendiğinde bir üst basamağa çıkın.
Kurulumu Test Etme, Hata Giderme ve İleri Seviye Notlar
Kayıt eklemek yetmez. DNS değişiklikleri birkaç dakikadan 24 saate kadar yayılabilir. Kaydettikten sonra 15-30 dakika bekleyin, çünkü sorgular o sürede eski değeri göstermeye devam edebilir. Sıra şöyledir: kayıtları sorgulayın, test maili gönderin, sonucu okuyun.
Doğrulama: test maili ve başlık bilgisi
Kendi alan adınızdan Gmail adresinize bir test maili gönderin. Mesajı açın, sağ üstteki üç nokta menüsünden Orijinali göster seçeneğine girin. Üst tabloda şu satırları görmelisiniz:
spf=pass
dkim=pass
dmarc=pass
Üçü de pass ise kurulum doğrudur. Ücretsiz DMARC/SPF kontrol araçları da kayıtlarınızı tek ekranda tarar. Bu araçlar sözdizimi hatalarını hızlıca bulur.
Sık görülen hatalar: softfail, fail, kayıp mailler
Başlıkta softfail veya fail görürseniz aşağıdaki tablo yol gösterir:
| Belirti | Olası sebep | Çözüm |
|---|---|---|
spf=softfail veya spf=fail |
Gönderen sunucu SPF listesinde yok | Servisin include değerini kayda ekleyin |
spf=permerror |
İki SPF kaydı var veya 10 sorgu limiti aşıldı | Kayıtları tek satırda birleştirin, include sayısını azaltın |
dkim=fail veya dkim=none |
Seçici adı yanlış ya da anahtar eksik yapıştırıldı | Ad ve değeri sağlayıcıdaki ile karşılaştırın |
dmarc=none |
Kayıt yanlış host'a eklenmiş (_dmarc eksik) |
Host alanını _dmarc olarak düzeltin |
| Raporlar gelmiyor | rua adresi yanlış veya kutu dolu |
Adresi ve kutuyu kontrol edin |
İleri seviye notlar
Komut satırında üç sorgu çoğu sorunu çözer:
dig TXT ornek.com +short
dig TXT _dmarc.ornek.com +short
dig TXT selector1._domainkey.ornek.com +short
İlk komut SPF'i, ikincisi DMARC'ı, üçüncüsü DKIM açık anahtarını gösterir. Çıktı boşsa kayıt yanlış host'a girilmiş ya da henüz yayılmamıştır.
Birden fazla müşteri sitesi yönetiyorsanız kayıtlar için bir şablon tutun. SPF, DKIM ve DMARC satırlarını bir metin dosyasında saklayın, her yeni alan adında yalnızca değerleri değiştirin. Kurulum süreniz kısalır, unutulan kayıt kalmaz.
Bayilik paketlerinde kontrol paneli olarak cPanel, Plesk veya DirectAdmin seçebilirsiniz. Paketler 10, 25 ve 50 site kapasitesiyle geliyor. Bayilik hosting paketleri sayfasında ayrıntıları görün, hazırsanız bayilik paketlerini inceleyin. Yeni müşteriniz için alan adı gerekiyorsa alan adı nasıl alınır rehberi işinizi görür.
Sıkça Sorulan Sorular
En çok sorulan beş soruyu kısa ve net cevapladık.
SPF, DKIM ve DMARC olmadan mail gönderilir mi?
Gönderilir, ama teslim güvenilirliği düşer. Mailler spama düşebilir veya alıcı sunucu tarafından reddedilebilir. Günde 5.000'den fazla mail gönderenler için Gmail ve Yahoo, Şubat 2024'ten itibaren üç kaydı da zorunlu tutuyor. Küçük göndericiler için de kayıtlar teslim şansını artırır.
Aynı alan adı için birden fazla SPF kaydı olur mu?
Hayır, alan adı başına yalnızca tek SPF kaydı olabilir. İki kayıt görürseniz alıcı ikisini de geçersiz sayar. Birden fazla servisle mail gönderiyorsanız tüm include değerlerini tek kayıtta birleştirin. Örnek: v=spf1 include:servis1 include:servis2 ~all.
DMARC'ı doğrudan reject yapmak güvenli mi?
Değil. Kurulumda unuttuğunuz bir meşru gönderici (fatura programı, bülten servisi) mailleri reddedilir. p=none ile başlayın, raporlardan meşru kaynakları bulup düzeltin. Sonra quarantine, ardından reject seviyesine çıkın. Kademeli geçiş mail kaybını önler.
p=none ne demek, bu haliyle koruma sağlar mı?
p=none izleme modudur. Mail akışını değiştirmez, sahte mailleri engellemez. Yine de rua raporlarını açtığı için alan adınız adına kimin mail attığını görürsünüz. Bu bilgiyle sonraki adımda politikayı güvenle sıkılaştırabilirsiniz.
Gmail ve Yahoo'nun toplu gönderici kuralları nelerdir?
Google ve Yahoo, Şubat 2024'ten itibaren kendi adreslerine günde 5.000'den fazla mail gönderenlerden SPF, DKIM ve DMARC bekliyor. Mesajların alıcıya kimliği doğrulanmış gönderenden geldiği kanıtlanmalı. Eşik ve gerekçeler için Google ve Yahoo'nun gönderici yönergelerine bakın.
Sonuç
Mailler spama düşüyorsa sorun çoğu zaman içerikte değil, kimlikte. Sıra şöyle: önce SPF, sonra DKIM, ardından p=none ile DMARC. Test mailini gönderin, raporlar temizlenince politikayı kademeli sıkılaştırın.
Bir kez doğru kurarsanız sipariş ve fatura mailleriniz yerine ulaşır. İşletme sahibi için bu, müşterinin şifre sıfırlama veya giriş mailini zamanında alması demek. Siteniz ve e-posta hesaplarınız için uygun hosting paketini seçmek isterseniz Paketleri karşılaştırın. Alan adınız henüz yoksa önce domain sorgulama sayfasından uygun adı bulun.
SPF, DKIM ve DMARC Nedir? Mailler Neden Spama Düşer için doğru paketi seçin
LuviHost paketleri NVMe disk, LiteSpeed ve 7/24 Türkçe destekle gelir.
Paketleri Karşılaştır